- Komisja badała zakup i stosowanie Pegasusa przez służby w latach 2017–2022
- Raport wskazuje, że system nie uzyskał polskiej akredytacji bezpieczeństwa teleinformatycznego
- Eksperci potwierdzili, że NSO Group mogła mieć techniczną możliwość dostępu do danych pozyskanych przez system
- Prokuratura prowadzi postępowania po zawiadomieniach komisji, część spraw trafiła już do sądów
Pegasus w CBA: zakup i stosowanie systemu
Komisję śledczą ds. Pegasusa powołano w styczniu 2024 r. Miała zbadać zakup izraelskiego oprogramowania, procedurę dopuszczenia go do użycia oraz sposób, w jaki korzystały z niego służby. Jawną część końcowego raportu komisja przedstawiła w październiku 2026 r.
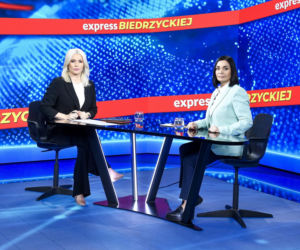
Według ustaleń komisji Pegasus kupiono dla Centralnego Biura Antykorupcyjnego w 2017 r. za około 33,4 mln zł, a część pieniędzy miała trafić do pośrednika. Z systemu korzystano do 2022 r. W „Expressie Biedrzyckiej” Magdalena Sroka mówiła, że zgromadzony materiał wskazuje na nielegalność zakupu Pegasusa, dopuszczenia go do użycia i jego stosowania. Zastrzegła jednak, że komisja śledcza Sejmu przedstawia własne ustalenia, a o odpowiedzialności rozstrzygną prokuratura i sądy.
Pegasus bez akredytacji. Co z bezpieczeństwem danych?
Jednym z najważniejszych wątków raportu jest bezpieczeństwo danych pozyskiwanych w ramach kontroli operacyjnej. Pegasus nie otrzymał w Polsce akredytacji bezpieczeństwa teleinformatycznego. Jak mówiła Sroka, CBA nie zwróciło się nawet o konsultację do służby właściwej w takich sprawach. Akredytacja ma potwierdzać, że dane narzędzie można bezpiecznie wykorzystywać mimo związanych z nim ryzyk.
Z opinii ekspertów ABW i prokuratury wynika, że część infrastruktury i serwerów systemu pozostawała pod kontrolą izraelskiej firmy NSO Group, producenta Pegasusa. Zdaniem ekspertów dawało to producentowi techniczną możliwość dostępu do danych oraz przesyłania ich poza Polskę. Nie ustalono jednak, czy NSO Group faktycznie zapoznała się z konkretnymi plikami.
Sroka mówiła, że opinia ABW potwierdziła ryzyko wycieku wrażliwych danych poza Polskę. Nie wiadomo jednak, czy dane te zostały wykorzystane. Jako możliwe, lecz niepotwierdzone konsekwencje wycieku wymieniła ryzyko nacisków i szantażu.
W raporcie opisano inwigilację krytyków ówczesnej władzy
W jawnej części raportu komisja przeanalizowała cztery sprawy, aby pokazać mechanizm działania Pegasusa. Według jej ustaleń system stosowano także wobec krytyków rządów Prawa i Sprawiedliwości, w tym polityków, samorządowców i przedstawicieli wymiaru sprawiedliwości. Kolejne przypadki mają zostać opisane w niejawnej części raportu.
W sprawie Krzysztofa Brejzy mechanizm uzyskiwania zgód sądowych, zdaniem przewodniczącej komisji, opierał się na fikcyjnych przesłankach. Sroka podkreślała, że takie narzędzia powinny służyć do zwalczania najpoważniejszych zagrożeń, w tym terroryzmu. Nazwisk wszystkich osób objętych inwigilacją na razie nie ujawniono, ponieważ śledztwo prowadzi Zespół nr 3 w Prokuraturze Krajowej.
Komisja skierowała do prokuratury kilkanaście zawiadomień. Byli szefowie służb usłyszeli już zarzuty, a w jednej ze spraw dotyczących byłego wiceministra sprawiedliwości wniesiono akt oskarżenia. Za wprowadzenie Pegasusa do Polski Sroka obarczyła odpowiedzialnością Mariusza Kamińskiego, Zbigniewa Ziobrę, CBA oraz byłego szefa Biura Ernesta Bejdę.
Poniżej możesz obejrzeć cały materiał:


 Podcasty
 Playlisty tematyczne