- Potężny cyberatak na systemy MyDr ujawnił dane blisko 19 milionów Polaków, stawiając pod znakiem zapytania bezpieczeństwo medyczne.
- Wiceminister cyfryzacji wskazuje na intrygujący motyw sprawców – "białych kapeluszy", którzy mieli jedynie zwrócić uwagę na luki w zabezpieczeniach.
- Mimo braku dowodów na handel informacjami, służby podkreślają wagę przestępstwa. Czy Twoje dane są naprawdę bezpieczne?
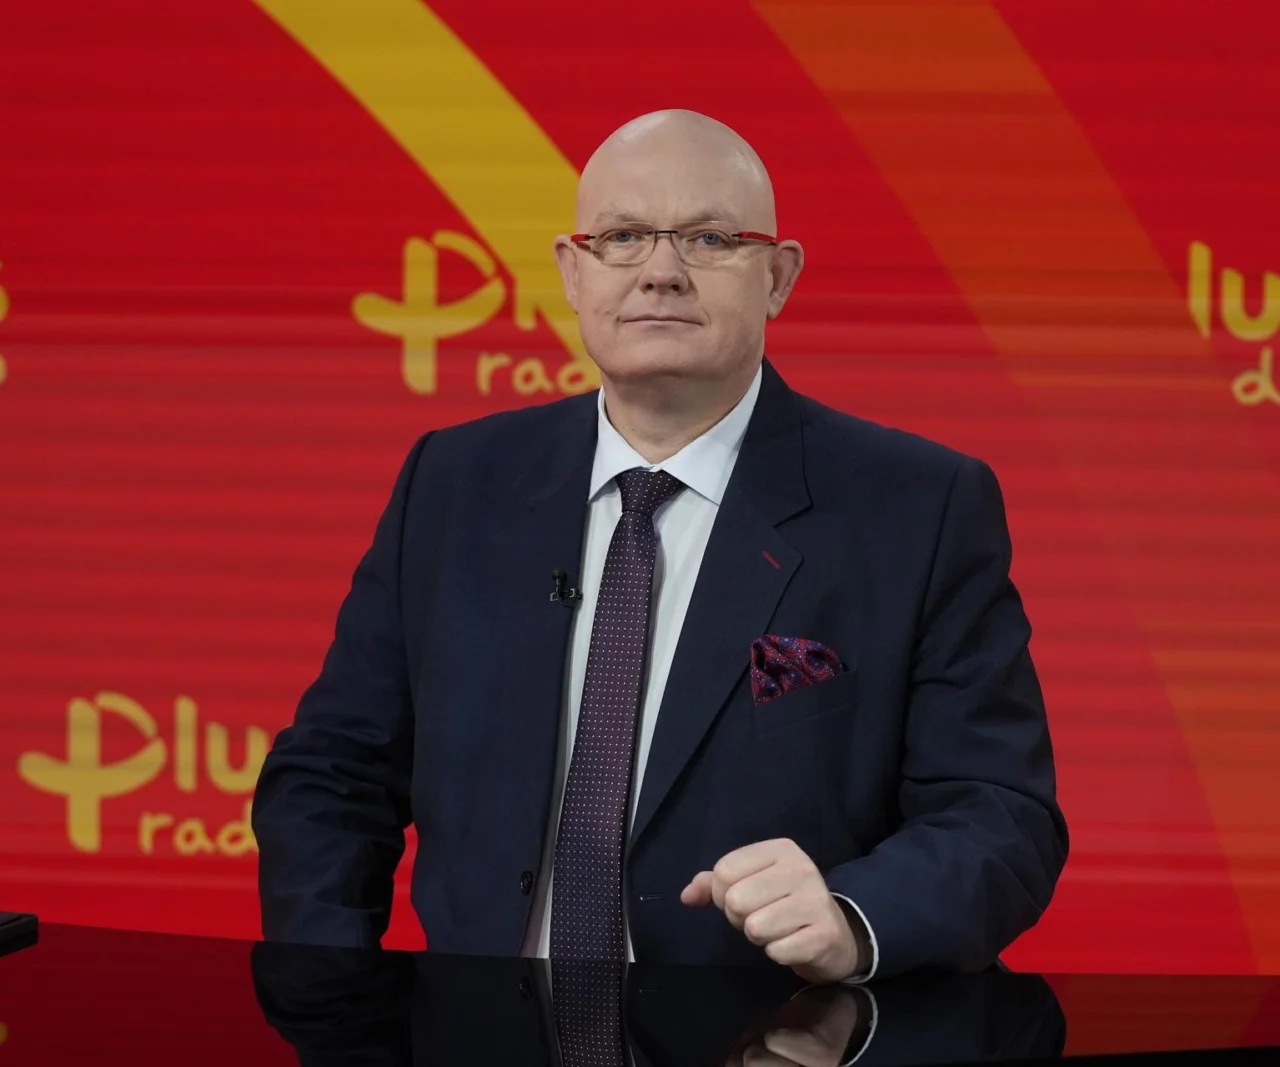
Wiceminister cyfryzacji Michał Gramatyka odniósł się do potężnego wycieku danych z systemów firmy MyDr, dostawcy elektronicznej dokumentacji medycznej. Incydent objął dane blisko 19 mln osób i tysiące placówek ochrony zdrowia.
W programie „Tłit” WP Gramatyka przekazał, że sprawą zajmuje się m.in. cyberpolicja.
– To jest postępowanie, które jest prowadzone przez cyberpolicję. Prowadzone jest też przez ośrodki szybkiego reagowania na incydenty kryzysowe – powiedział.
Wiceminister o „białych kapeluszach”
Według Gramatyki informacje pojawiające się w środowisku hakerskim mogą wskazywać, że za atakiem stoją osoby określane jako tzw. białe kapelusze.
– Szczęściem w nieszczęściu jest to, że prawdopodobnie ci hakerzy, którzy dopuszczają się tych ataków, to są tak zwane białe kapelusze – stwierdził.
Wiceminister tłumaczył, że chodzi o hakerów, którzy deklarują, iż ich celem nie jest sprzedaż ani niszczenie wykradzionych informacji.
– Ci hakerzy nie traktują tych ataków jako okoliczność do zdobywania danych, które potem można zniszczyć albo wystawić gdzieś na sprzedaż – mówił.
„Nie wolno wierzyć w takie deklaracje”
– Nie wolno wierzyć w takie deklaracje – powiedział Gramatyka.
– Natomiast w tej sprawie oni wręcz piszą o tym, że poziom zabezpieczeń tych firm był zbyt niski, że oni chcą na to zwrócić uwagę – mówił.
Według wiceministra służby nie potwierdziły dotąd, aby skradzione dane zostały wystawione na sprzedaż lub wykorzystane.
– Nasze służby potwierdzają, że nigdzie tych danych nie ma, że one nigdzie nie zostały wystawione, że nie zostały użyte, że (…) nikt tym nie handluje – powiedział Gramatyka.
– Nie zmienia to faktu, że to jest przestępstwo, że to jest niezwykle groźna sytuacja – powiedział.
Wyciek dotyczył milionów Polaków
Do cyberataku na systemy MyDr doszło w sierpniu. Minister cyfryzacji Krzysztof Gawkowski informował wtedy, że incydent może dotyczyć blisko 19 mln Polaków. Dane obejmowały informacje związane z ochroną zdrowia, a z systemów firmy korzystało około 12 tys. placówek.
Urząd Ochrony Danych Osobowych przypominał po ataku placówkom korzystającym z MyDr o obowiązku przeanalizowania naruszenia i w odpowiednich przypadkach poinformowania urzędu oraz osób, których dane dotyczą. Gramatyka podkreślił, że niezależnie od intencji sprawców sam atak pozostaje poważnym przestępstwem.

 11


 Podcasty
 Playlisty tematyczne